

Odnowienie certyfikatu SSL
Jak działa auto-odnawianie Let's Encrypt w DirectAdmin, kiedy ręcznie ponawiać próbę, co zrobić gdy automat się nie powiódł. Plus ręczne odnowienie własnych certów.
Certyfikaty SSL nie są wieczne. Let's Encrypt — 90 dni, komercyjne (Sectigo, DigiCert) — rok do trzech. DirectAdmin w IQHost odnawia Let's Encrypt automatycznie, około 17 dni przed wygaśnięciem. W tym poradniku zobaczysz, gdzie sprawdzić stan certyfikatu, jak czytać historię odnowień i co zrobić, gdy odnowienie się nie udaje.
Co zyskasz
- Sprawdzisz status auto-odnawiania w DA.
- Sprawdzisz w historii, dlaczego odnowienie się nie udało.
- Zaplanujesz odnawianie własnych certów (poza Let's Encrypt).
Wymagania wstępne
- Istniejący certyfikat SSL na koncie.
- Domena z DNS skierowanym na IQHost (Let's Encrypt znowu zweryfikuje przy odnowieniu).
Wskazówka
Let's Encrypt vs komercyjny — odnawianie:
- Let's Encrypt — automatyczne, DA odnawia w tle. Zero pracy.
- Komercyjny — ręczne. Płacisz, wystawia, wgrywasz, restart.
Krok 1: Sprawdź stan certyfikatu
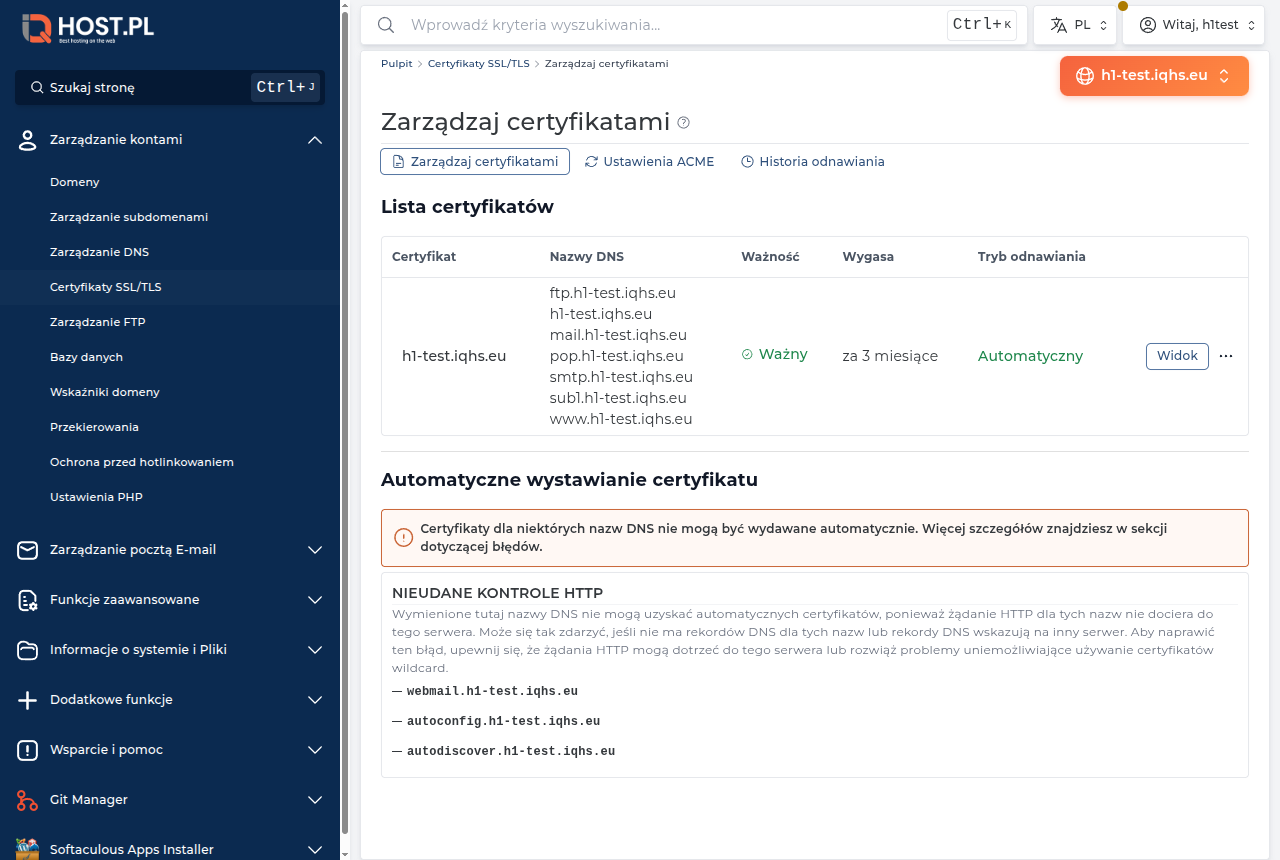
Zarządzanie kontami → Certyfikaty SSL/TLS, zakładka Zarządzaj certyfikatami. Jeśli masz kilka domen, wybierz właściwą w pomarańczowym przycisku w prawym górnym rogu.
W tabeli Lista certyfikatów:
- Ważność — czy certyfikat jest ważny,
- Wygasa — ile zostało do końca ważności,
- Tryb odnawiania: Automatyczny — DirectAdmin odnowi go sam.
Krok 2: Auto-odnawianie — jak działa
Certyfikat Let's Encrypt jest ważny 90 dni. DirectAdmin zamawia nowy około 17 dni przed wygaśnięciem. Za każdym razem Let's Encrypt ponownie sprawdza, czy adresy prowadzą na nasz serwer. Strona działa w tym czasie bez przerwy.
Dlatego certyfikat, który według przeglądarki wygasa za dwa–trzy tygodnie, to normalny stan tuż przed automatycznym odnowieniem — niczego nie kupujesz i niczego nie klikasz. Sprawdź dopiero wtedy, gdy do końca zostało mniej niż 2 tygodnie: to znak, że odnowienie się nie udało (krok 3).
::: callout ok Najlepsza praktyka: nie ruszaj certyfikatów Let's Encrypt — odnawiają się same. Wystarczy od czasu do czasu zerknąć na kolumnę Wygasa.
Krok 3: Gdy odnowienie się nie udaje — Historia odnawiania
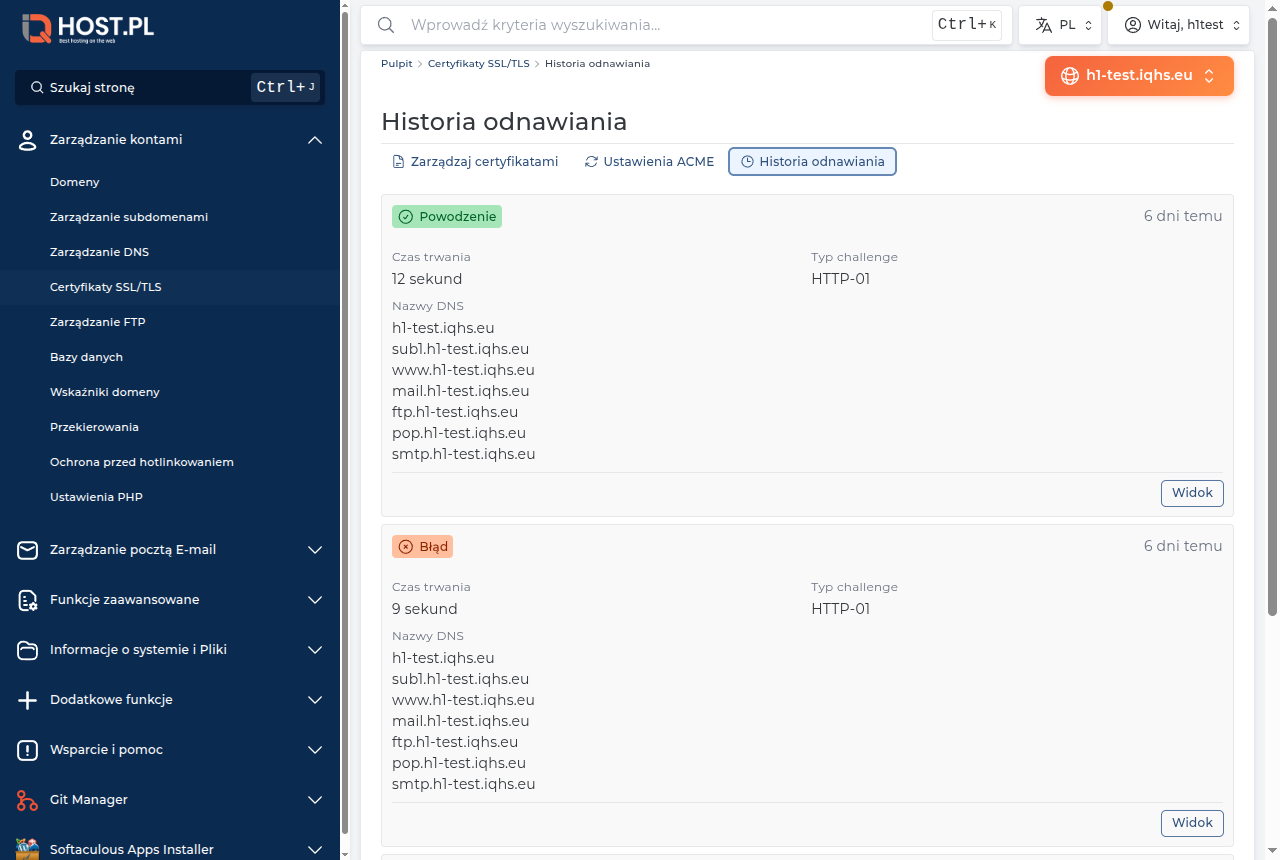
Zakładka Historia odnawiania pokazuje każdą próbę: Powodzenie albo Błąd, czas, typ kontroli (HTTP-01 albo DNS-01 przy wildcard) i adresy objęte próbą. Widok otwiera szczegóły.
Pojedynczy Błąd między udanymi próbami niczym nie grozi — DirectAdmin ponawia sam. Jeśli błędy się powtarzają, zajrzyj na zakładkę Zarządzaj certyfikatami do sekcji Nieudane kontrole HTTP. Są tam adresy, które nie prowadzą na nasz serwer. Po poprawieniu DNS DirectAdmin ponowi odnowienie bez Twojego udziału.
Jeśli do końca ważności zostało mniej niż tydzień, a historia wciąż pokazuje błędy, napisz zgłoszenie — sprawdzimy to po stronie serwera.
Krok 4: Powiadomienia o wygasaniu
Let's Encrypt nie wysyła już przypomnień e-mail o wygasaniu certyfikatów (zakończył je w 2025 roku). Nie ma więc pola na adres e-mail. Stan sprawdzisz w kolumnie Wygasa, a odnowieniem zajmuje się DirectAdmin.
Komercyjne urzędy certyfikacji wysyłają przypomnienia same, na adres z zamówienia certyfikatu.
Ręczne odnowienie własnego certu (komercyjny)
Komercyjne certy nie są auto-odnawiane przez DA. Procedura:
- 30 dni przed wygaśnięciem — w panelu CA (Sectigo, DigiCert) zamów odnowienie
- Wygeneruj nowy CSR w DA (z nowym kluczem, dla bezpieczeństwa) — patrz Generowanie CSR
- Wyślij CSR do CA
- Po wystawieniu pobierz nowy cert + chain
- W DA: Certyfikaty SSL/TLS → przy certyfikacie „…” → Zamień → wklej nowy klucz, certyfikat i łańcuch. Patrz Wgrywanie własnego certyfikatu.
- Zapisz — nowy certyfikat działa od razu.
Najczęstsze problemy
1. „Cert wygasł — strona pokazuje błąd"
- Sprawdź, czy domena nadal wskazuje na IQHost:
dig +short mojafirma.pl. - Zajrzyj do Certyfikaty SSL/TLS → Historia odnawiania i do sekcji Nieudane kontrole HTTP — tam jest przyczyna.
- Po poprawieniu DNS DirectAdmin wystawi certyfikat sam. Nie usuwaj starego certyfikatu — to nic nie przyspieszy.
- Jeśli DNS jest w porządku, a certyfikat nadal nie przychodzi, napisz zgłoszenie.
2. „Odnowienie zawiodło — Let's Encrypt blokuje"
Limity Let's Encrypt:
- 5 błędnych prób walidacji per godzinę — poczekaj
- 50 nowych certów per domena rejestru per tydzień
Jeśli przekroczone — poczekaj 1-7 dni.
3. „Domena zmieniła IP — odnowienie zawodzi"
Let's Encrypt sprawdza po HTTP że domena prowadzi na nasz serwer. Jeśli zmieniłeś hosting (NS poszły gdzie indziej), nie odnowi.
Rozwiązanie:
- Przywróć NS-y IQHost (lub rekord A) → odnowienie zadziała
- Albo: na nowym hostingu wystaw cert dla tej domeny
4. „Mam wildcard, ale odnawia się błąd DNS-01"
Wildcard wymaga rekordu TXT w DNS (challenge DNS-01). DA dla domen w IQHost robi to automatycznie. Dla domen z DNS u innego dostawcy (np. Cloudflare) — trzeba ręcznie.
Rozwiązanie:
- Przenieś DNS na IQHost (zmień NS u rejestratora) → automat zadziała
- Albo: ręcznie dodaj TXT w panelu Twojego DNS gdy DA o to poprosi
5. „Cert został odnowiony, ale przeglądarka nadal pokazuje stary"
Cache certyfikatu w przeglądarce/OS. Wymuś:
- Hard refresh: Ctrl+F5
- Incognito mode
- Czyszczenie cache: Windows
certutil -urlcache * delete, macOSKeychain Access→ usuń wpisy dla domeny
6. „Ile kosztuje odnowienie Let's Encrypt?"
Zero. Let's Encrypt jest całkowicie darmowy. Nie pobiera opłat, nie wymaga rejestracji. Działa w nieskończoność, dopóki wykazujesz, że nadal kontrolujesz domenę.
7. „Można przejść z komercyjnego cert na Let's Encrypt?"
Tak, w dowolnej chwili:
- Certyfikaty SSL/TLS → Ustawienia ACME → Lista pominiętych — usuń z listy swój certyfikat komercyjny (jeśli go tam dodałeś).
- Upewnij się, że Włącz ACME jest zaznaczone.
DirectAdmin wystawi certyfikat Let's Encrypt przy najbliższym przebiegu automatu i zastąpi nim komercyjny.
Słowniczek
- Cert lifetime — okres ważności. Let's Encrypt 90 dni, komercyjne 1-3 lata (od 2020 max 13 miesięcy).
- Renew (odnowienie) — wystawienie nowego cert z tymi samymi danymi.
- Reissue (ponowne wystawienie) — wystawienie nowego cert (zwykle z nowym kluczem) bez zmiany dat ważności.
- Auto-renew — automatyczne odnawianie przez panel/CA.
- Cron renewal — proces serwerowy uruchamiający odnawianie cyklicznie.
Related
Feedback
Czy ten artykuł pomógł?